Estrategia y organización
Estrategia del dato, principios, políticas, modelo de gobierno, responsables (owners, stewards y custodians) y cultura institucional.
Estrategia, responsabilidades y arquitectura para convertir los datos en un activo confiable.
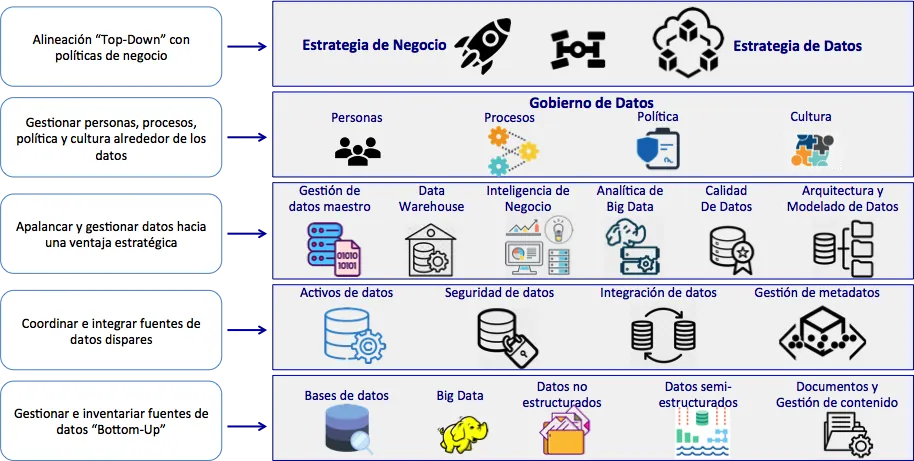
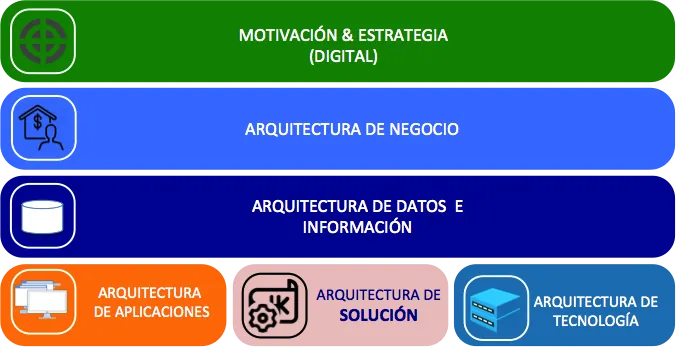
Los datos constituyen un activo estratégico cuando cuentan con calidad, responsables, protección y una arquitectura coherente. Articulamos gobernanza, arquitectura de datos, protección de datos personales y seguridad de la información con la estrategia institucional y las capacidades del negocio.
Diseñamos marcos de gestión, políticas, procesos, estructuras de responsabilidad y hojas de ruta para que los datos sean confiables, seguros, comprensibles y reutilizables.
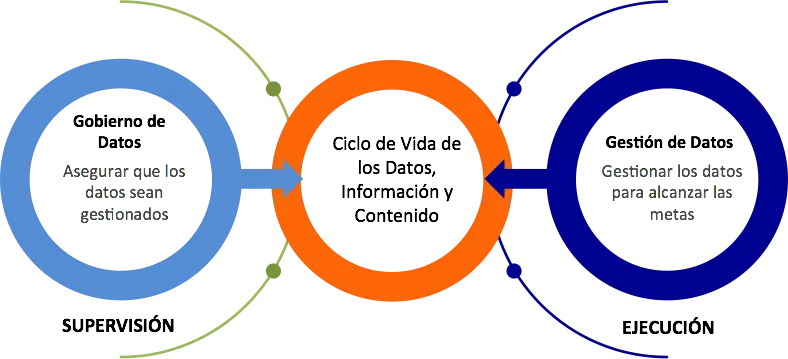
Un programa de gobernanza define políticas, procesos, roles, estándares y mecanismos de control para gestionar los datos a lo largo de su ciclo de vida. Abordamos duplicidades, inconsistencias, ausencia de responsables y dificultades de trazabilidad.
Estrategia del dato, principios, políticas, modelo de gobierno, responsables (owners, stewards y custodians) y cultura institucional.
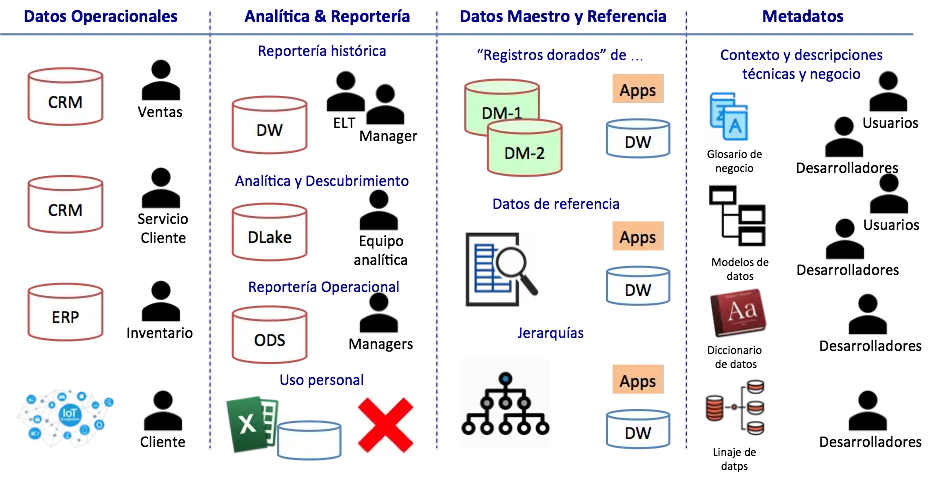
Reglas de calidad, catálogos, metadatos, glosarios, linaje y seguimiento mediante indicadores.
Clasificación, acceso, conservación, uso, intercambio, cumplimiento y gestión de riesgos del dato.
La protección de datos personales exige procesos verificables, responsabilidades y evidencia documental. Apoyamos la adecuación a la Ley Orgánica de Protección de Datos Personales (LOPDP) del Ecuador y el uso de referentes internacionales como el GDPR, según el contexto.
Inventario de tratamientos, clasificación de datos, finalidades, bases de legitimación y gestión de consentimientos.
Procedimientos para solicitudes de titulares, evaluaciones de impacto (EIPD/DPIA), riesgos y controles.
Políticas, procedimientos, gestión documental, incidentes, formación, monitoreo y mejora continua.
Integramos gobernanza, procesos, tecnología y cultura para proteger datos, aplicaciones y operaciones. La arquitectura de seguridad conecta los riesgos del negocio con controles medibles y capacidades de resiliencia.
Arquitectura de seguridad basada en atributos y objetivos del negocio, desde la estrategia hasta la operación.
Referencia para estructurar un sistema de gestión de seguridad de la información, políticas, riesgos y auditorías.
Referencia para identificar, proteger, detectar, responder y recuperar ante riesgos e incidentes de ciberseguridad.
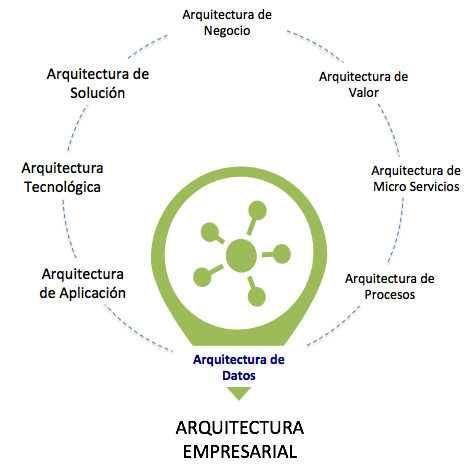
Definimos la estructura lógica y física de los activos de datos, sus relaciones, ubicación, integración y uso por aplicaciones y procesos. La arquitectura de datos conecta las necesidades de negocio con repositorios, plataformas, interoperabilidad y analítica.
Modelos conceptuales, lógicos y físicos; datos maestros y de referencia; entidades, relaciones y estándares.
Flujos, interoperabilidad, bases de datos, almacenes analíticos, lagos de datos y patrones de intercambio.
Diagnóstico de situación actual, arquitectura objetivo, brechas, prioridades y hoja de ruta.
Promovemos decisiones sustentadas en información confiable, eficiencia operativa, reducción de riesgos, cumplimiento y una base sólida para analítica e inteligencia artificial.
Marcos y estándares de referencia: DAMA-DMBOK, TOGAF, ISO/IEC 38505, COBIT, SABSA, ISO/IEC 27001, NIST, LOPDP y GDPR, seleccionados según la necesidad de cada organización.
Complementamos los servicios de consultoría con DataTrust, nuestra plataforma SaaS orientada al gobierno de datos, privacidad y protección de datos personales, gestión de riesgos, controles y evidencias de cumplimiento. Sus capacidades evolucionan progresivamente hacia una cobertura más amplia de gobierno y seguridad de la información.
Conocer DataTrust en nuestro portafolio SaaS ↗Representaciones conceptuales utilizadas para explicar los ámbitos, relaciones y decisiones de arquitectura.
Conversemos sobre gobernanza, arquitectura de datos, seguridad y protección de información.
Contactar a SEVEN MEDIA GLOBAL ↗